Kapsule

Pilotprogramm

Risiken stoppen, bevor die Verbindung entsteht.

Kapsule prüft DNS-Anfragen gegen Threat Intelligence und Ihre Richtlinien. Gefährliche Ziele werden blockiert, legitime Anfragen normal aufgelöst und Entscheidungen sichtbar protokolliert.
  • Kein Agent auf jedem Endgerät
  • Zentrale Richtlinien
  • Nachvollziehbare Ereignisse
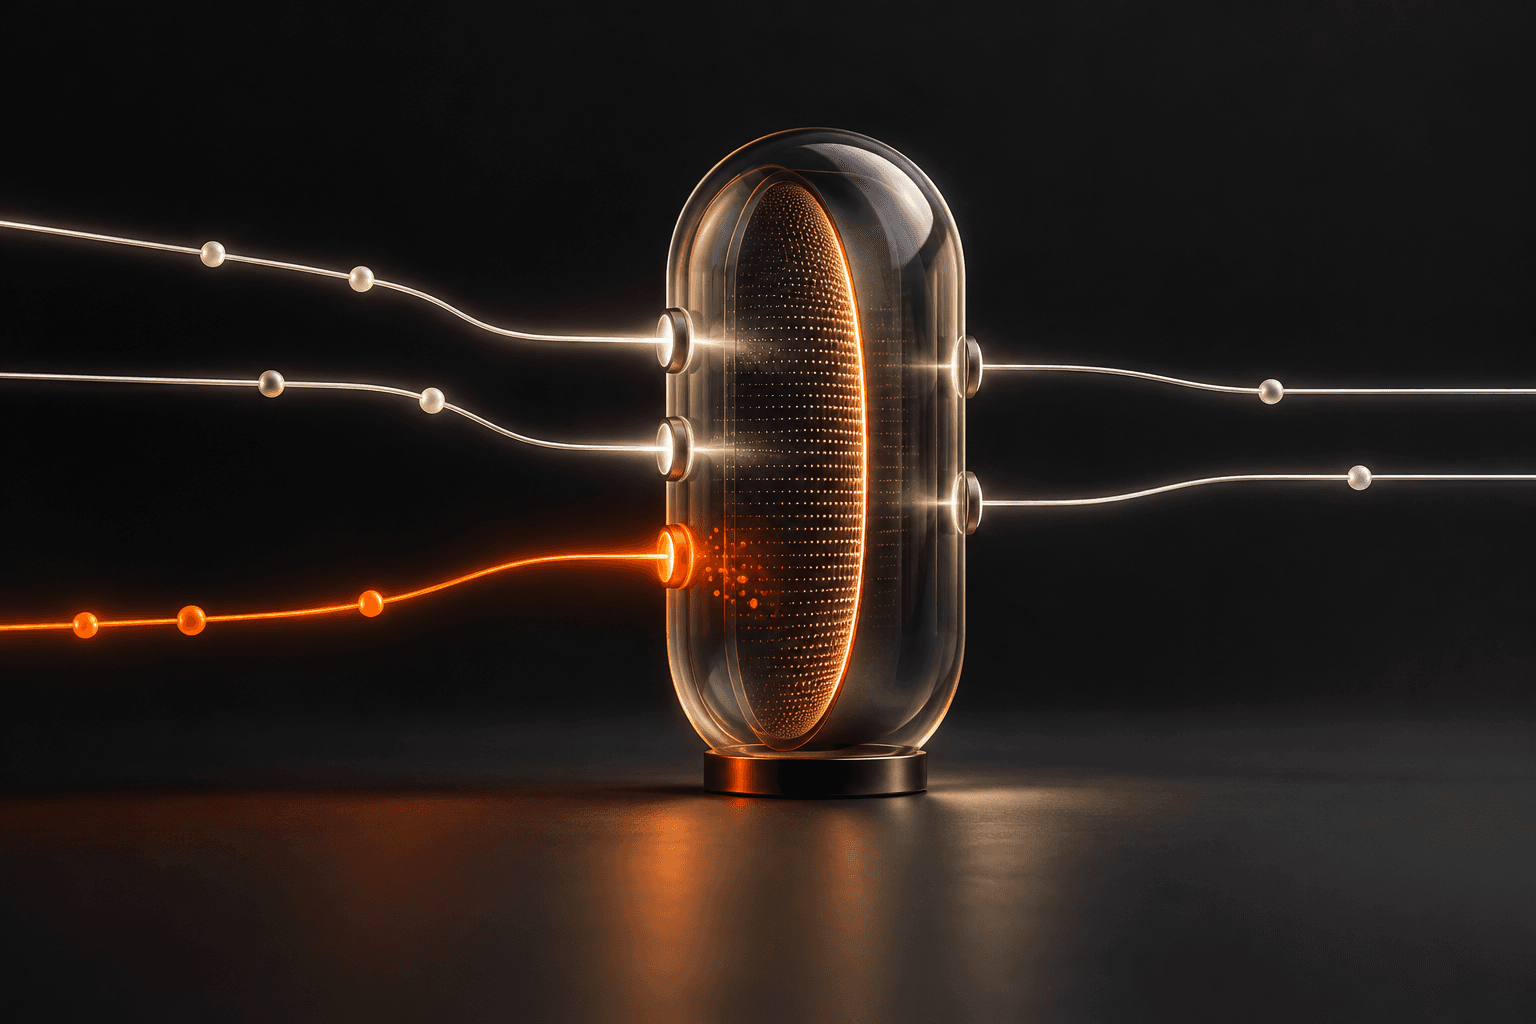
Konzeptionelle Darstellung eines zentralen DNS-Gateways, das riskante Verbindungen stoppt

Funktionsweise

Eine klare Entscheidung an einem zentralen Punkt.

Kapsule sitzt im DNS-Pfad. Dadurch kann eine riskante Verbindung gestoppt werden, bevor Browser, Anwendung oder Schadsoftware das Ziel erreicht.

01

DNS-Anfrage

Ein Gerät möchte eine Domain auflösen.

02

Kapsule prüft

Threat Intelligence und Richtlinien werden abgeglichen.

03

Entscheidung

Legitime Ziele werden erlaubt, Risiken konsequent blockiert.

04

Sichtbares Ergebnis

Blockierte Verbindungen werden nachvollziehbar protokolliert.

Schutzkategorien

Fokussierter DNS-Schutz für reale KMU-Umgebungen.

Verwaltete Kategorien schaffen eine belastbare Basis. Eigene Listen und Ausnahmen geben Ihnen die nötige Kontrolle für Ihre Umgebung.

Schadsoftware

Bekannte Malware-Domains und nachgelagerte Infrastruktur werden vor dem Verbindungsaufbau blockiert.

Phishing

Zugriffe auf bekannte Phishing-Seiten und verdächtige Zielinfrastruktur lassen sich konsequent unterbinden.

Botnetze

Kommunikation mit bekannten Command-and-Control-Domains wird auf DNS-Ebene unterbrochen.

Tracker

Unerwünschte Analyse- und Tracking-Domains können anhand definierter Richtlinien gefiltert werden.

Eigene Listen

Interne Sperrlisten und Ausnahmen ergänzen verwaltete Kategorien für Ihre konkrete Umgebung.

Richtlinien

Kategorien lassen sich kontrolliert auf Standorte, Netzwerke oder betriebliche Anforderungen ausrichten.
Illustrative IT-Arbeitsumgebung mit Netzwerkgeräten und einer Ereignisübersicht

Sichtbarkeit

Blockieren allein reicht nicht.

Sicherheitsverantwortliche müssen nachvollziehen können, was passiert ist. Kapsule ordnet Ereignisse einer Kategorie zu und schafft die Grundlage für Untersuchung, Ausnahmen und klare Kommunikation.

  • Kategorie und Entscheidung sichtbar
  • Richtlinien zentral verwaltbar
  • Ausnahmen kontrolliert dokumentierbar

Leistungsgrenzen

Transparenz beginnt mit einem klaren Umfang.

Kapsule ergänzt bestehende Sicherheitsmassnahmen. Es ersetzt nicht jede Schutzschicht und verspricht keine absolute Sicherheit.

Kapsule ist

  • eine kontrollierbare Schutzschicht auf DNS-Ebene
  • ein zentraler Ort für Kategorien, Listen und Ausnahmen
  • eine Quelle für nachvollziehbare DNS-Sicherheitsereignisse

Kapsule ist nicht

  • ein vollständiger Ersatz für Firewall, EDR oder Backups
  • ein Versprechen, jeden unbekannten Angriff zu verhindern
  • eine Blackbox, deren Entscheidungen niemand erklären kann

Pilotprogramm

Erst verstehen. Dann schützen.

Unser Pilot ist bewusst überschaubar. Sie wissen jederzeit, was als Nächstes passiert, welche Daten betrachtet werden und wie wir den Nutzen beurteilen.
  1. 01

    Umgebung verstehen

    Wir klären Ihre DNS-Infrastruktur, Risiken und Erwartungen an den Pilotbetrieb.

  2. 02

    Kapsule einrichten

    Die Lösung wird kontrolliert eingebunden, ohne Ihre bestehende Security-Landschaft unnötig umzubauen.

  3. 03

    Wirkung sichtbar machen

    Blockierte und erlaubte Anfragen werden nachvollziehbar ausgewertet und gemeinsam besprochen.

  4. 04

    Ergebnisse bewerten

    Wir halten Nutzen, Grenzen und nächste Schritte offen fest – auch wenn der Pilot nicht weitergeführt wird.

Pilotprogramm

Kapsule kontrolliert in Ihrer Umgebung prüfen.

Wir definieren vorab, was der Pilot zeigen soll. Danach bewerten wir Ergebnisse und Grenzen gemeinsam – ohne künstlichen Verkaufsdruck.

Pilotpartner werden
  • Kontrollierter Start in einer klar abgegrenzten Umgebung
  • Gemeinsam definierte Erfolgskriterien
  • Nachvollziehbare Auswertung erlaubter und blockierter Anfragen
  • Offene Besprechung von Nutzen, Grenzen und False Positives